Fuites de données en France : chiffres clés et 8 mesures pour protéger votre entreprise
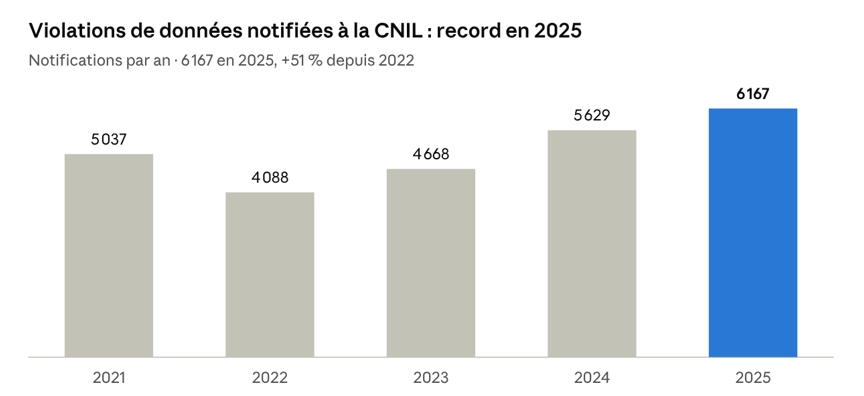
Les fuites de données en France atteignent un niveau préoccupant. En 2025, la CNIL a reçu 6 167 notifications de violations de données personnelles, soit plus de 16 par jour en moyenne et une hausse de 9,5 % sur un an, après retrait de deux incidents exceptionnels pour mieux refléter la tendance. Près d'un Français sur deux déclare désormais avoir déjà été informé d'une fuite de ses données.
Pour les entreprises, les conséquences dépassent largement le simple incident informatique : fraude, perte de confiance, risques juridiques et sanctions au titre du RGPD. Comment expliquer cette hausse des fuites de données ? Quels sont les risques pour les organisations ? Et surtout, quelles mesures mettre en place pour protéger les données de ses clients et collaborateurs ?
Voici le bilan chiffré des fuites de données en France et 8 actions concrètes pour renforcer la cybersécurité de votre entreprise.
Fuites de données en France : les chiffres clés de 2025
Le nombre de violations de données notifiées à la CNIL augmente depuis plusieurs années. Après un creux en 2022, la tendance est repartie à la hausse : +14 % en 2023, +20 % en 2024 et +9,5 % en 2025.
Selon le rapport annuel 2025 de la CNIL, 6 167 violations ont été notifiées en 2025, hors deux incidents majeurs ayant généré à eux seuls 11 635 notifications supplémentaires.
Les fuites de données sont également de plus en plus massives. Le nombre d'incidents ayant chacun touché plus d'un million de personnes est passé d'une vingtaine en 2023 à une quarantaine en 2024.
En 2025, un incident déclaré sur deux résultait d'un piratage informatique. Les autres violations peuvent notamment provenir de l'envoi de données au mauvais destinataire, de la perte de matériel ou d'erreurs humaines.
Ces chiffres montrent que la fuite de données ne concerne pas uniquement les organisations victimes de cyberattaques sophistiquées. Une mauvaise configuration, des accès insuffisamment protégés ou une erreur de manipulation peuvent également exposer des informations personnelles.
Sources : rapports annuels de la CNIL, 2021 à 2025.
Les demandes d'assistance pour fuite de données augmentent aussi
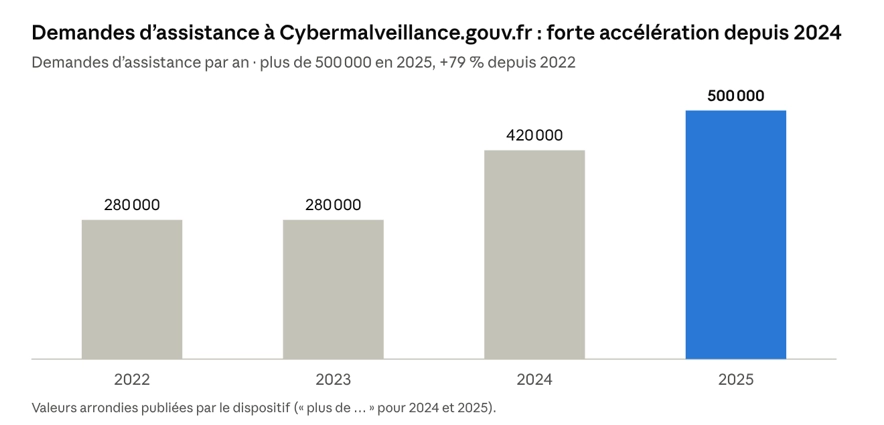
Les conséquences des violations de données se retrouvent dans les demandes d'aide adressées à Cybermalveillance.gouv.fr, le dispositif national d'assistance et de prévention en cybersécurité.
En 2025, les demandes d'assistance liées aux fuites de données ont progressé de 107 %. Celles concernant l'hameçonnage, ou phishing, ont augmenté de 70 %.
Cette évolution illustre un phénomène important : les données volées ne restent pas nécessairement inutilisées. Elles peuvent être exploitées pour préparer des campagnes de phishing ciblées, usurper une identité ou tromper les clients d'une entreprise.
Source : rapports d'activité de Cybermalveillance.gouv.fr, 2022 à 2025.
Fuites de données en 2026 : une menace qui s'intensifie
Les premières données disponibles en 2026 confirment l'ampleur du phénomène.
Selon le baromètre Cybermalveillance.gouv.fr et Ipsos publié en septembre 2026, 45 % des Français déclarent avoir déjà été informés d'une violation de leurs données personnelles, contre 30 % un an auparavant.
Des organismes publics également touchés
Les administrations publiques figurent elles aussi parmi les organisations confrontées aux fuites de données.
Selon les informations rapportées dans le point de situation REACTIV de l'ANSSI, des incidents survenus en août 2026 à la Direction générale des finances publiques (DGFiP) auraient exposé les données fiscales d'environ 353 000 particuliers et 252 000 professionnels, ainsi que les données cadastrales d'environ 434 000 propriétaires.
À l'Éducation nationale, les données de 4,35 millions d'enseignants auraient également pu être dérobées. Ces chiffres et le périmètre exact des données concernées doivent être rapprochés des communications officielles correspondantes avant publication définitive.
L'analyse technique attribuée à l'ANSSI concernant l'incident de la DGFiP met en avant plusieurs faiblesses : des identifiants compromis utilisés sans authentification forte, des applications sensibles accessibles depuis Internet sans cloisonnement suffisant et une surveillance incapable de détecter rapidement l'extraction des données.
Ces exemples rappellent trois principes fondamentaux de la cybersécurité : protéger les identifiants, limiter l'exposition des applications et surveiller les accès aux informations sensibles.
Même les acteurs de la cybersécurité peuvent être visés
Le 30 septembre 2026, l'ANSSI aurait également signalé une compromission liée à une vulnérabilité du logiciel d'analyse de données Metabase. Selon les informations rapportées, 118 comptes de son laboratoire d'innovation auraient été concernés, avec une exposition d'identifiants, d'adresses e-mail et de mots de passe protégés.
La mise à jour du logiciel et le renouvellement des mots de passe auraient fait partie des mesures correctives.
Cet épisode rappelle une réalité : aucune organisation n'est totalement à l'abri. La différence se joue notamment dans la capacité à prévenir les incidents, à les détecter rapidement et à limiter leurs conséquences.
Cash Investigation : comment les données volées alimentent les arnaques
Dans son émission du 10 septembre 2026, Cash Investigation, diffusée sur France 2, a illustré le parcours des données volées, depuis le piratage jusqu'à leur exploitation par les escrocs.
Le mécanisme repose souvent sur plusieurs étapes :
-
Le vol des données : des cybercriminels ciblent des entreprises pour récupérer des informations clients, comme des noms, des adresses e-mail ou des coordonnées.
-
La revente des fichiers : les bases compromises circulent sur des plateformes et des canaux clandestins, parfois par l'intermédiaire de revendeurs.
-
L'exploitation frauduleuse : les données servent à préparer des SMS, des appels ou des e-mails personnalisés, ainsi que de faux sites imitant des services connus.
-
L'escroquerie : les victimes sont incitées à communiquer leurs identifiants, à transmettre un code de validation ou à effectuer un virement.
Parmi les affaires évoquées figure celle du groupe de cybercriminels ShinyHunters, associé à des attaques contre plusieurs grandes entreprises. Des données de clients de marques internationales auraient notamment été exposées.
Le préjudice financier est considérable. Selon la Banque de France, les escroqueries par manipulation des victimes, notamment par usurpation de l'identité d'un conseiller bancaire, représentent un risque majeur pour les particuliers et les entreprises.
Pour une entreprise, une fuite de données peut donc devenir le point de départ d'une fraude menée en son nom. Un fichier client exposé permet de rendre un message frauduleux plus crédible et de cibler précisément les personnes les plus susceptibles d'y répondre.
Pourquoi les fuites de données concernent toutes les entreprises
Les violations de données personnelles ne se limitent ni aux grandes entreprises ni aux secteurs considérés comme sensibles. Une PME, une collectivité ou un prestataire peut également devenir une cible, directement ou par l'intermédiaire d'un partenaire.
1. Des risques dans tous les secteurs d'activité
Les organisations publiques, les établissements d'enseignement, les acteurs de la santé et les entreprises privées doivent protéger des informations parfois particulièrement sensibles.
Dans son panorama de la cybermenace 2025, l'ANSSI fait état de 3 586 incidents et signalements de sécurité traités. Les chiffres sectoriels cités dans les rapports mettent notamment en évidence les enjeux de sécurité dans l'éducation et la recherche, les administrations et la santé.
La multiplication des prestataires numériques renforce également le risque : une faille chez un fournisseur peut exposer les données de plusieurs de ses clients.
2. Des sanctions financières au titre du RGPD
Le Règlement général sur la protection des données impose aux organisations de mettre en œuvre des mesures de sécurité adaptées aux risques.
En cas de manquement, les sanctions peuvent atteindre 20 millions d'euros ou 4 % du chiffre d'affaires annuel mondial, selon la catégorie de violation et les circonstances.
La CNIL a annoncé 487 millions d'euros d'amendes prononcées en 2025, selon le bilan cité dans son rapport annuel. Des sanctions ont également été rapportées en janvier 2026 concernant Free et Free Mobile, à hauteur de 42 millions d'euros, et France Travail, à hauteur de 5 millions d'euros. Les décisions et montants individuels doivent être vérifiés dans les publications officielles avant leur reprise.
Une fuite de données n'entraîne pas automatiquement une amende. En revanche, des mesures de sécurité insuffisantes, une mauvaise gestion de l'incident ou un défaut d'information peuvent aggraver les conséquences juridiques.
3. Un effet domino sur les clients et les partenaires
Les données dérobées peuvent être réutilisées pour lancer des campagnes de phishing ciblées, usurper l'identité d'un collaborateur ou tenter une fraude au virement.
L'impact dépasse alors l'entreprise directement touchée : clients, fournisseurs et partenaires commerciaux peuvent devenir des victimes indirectes.
4. Une perte de confiance parfois durable
Une fuite de données peut fragiliser la relation commerciale, provoquer des réclamations et détériorer l'image de marque.
La manière dont l'entreprise communique et accompagne les personnes concernées compte également. Une information tardive ou insuffisante peut renforcer la défiance et aggraver les conséquences de l'incident.
8 actions concrètes pour prévenir une fuite de données en entreprise
La prévention repose d'abord sur des mesures de sécurité connues et régulièrement recommandées par la CNIL et l'ANSSI.
Le Guide de la sécurité des données personnelles de la CNIL et le guide d'hygiène informatique de l'ANSSI constituent deux références utiles pour structurer une démarche de protection.
Voici huit mesures à mettre en place en priorité.
1. Activer l'authentification multifacteur
L'authentification multifacteur (MFA) ajoute une étape de vérification à la connexion, au-delà du simple mot de passe.
Elle doit être prioritaire pour les accès distants, les comptes administrateurs, les messageries professionnelles et les applications qui donnent accès à des données sensibles.
2. Limiter les droits d'accès aux données
Chaque collaborateur doit accéder uniquement aux informations nécessaires à ses missions.
Cette règle du moindre privilège concerne également les prestataires, les comptes techniques et les accès temporaires. Les autorisations doivent être révisées régulièrement et supprimées dès qu'elles ne sont plus nécessaires.
3. Surveiller les connexions et les transferts de données
La journalisation permet de conserver des traces des accès et des opérations réalisées sur les systèmes.
Associée à des alertes pertinentes, elle aide à détecter des comportements inhabituels : connexion depuis un emplacement inattendu, accès à un volume anormal de fichiers ou extraction massive de données.
L'objectif est de réduire le délai entre la compromission et sa détection.
4. Mettre à jour les logiciels rapidement
Les logiciels obsolètes et les vulnérabilités non corrigées peuvent offrir un point d'entrée aux attaquants.
Il est essentiel d'inventorier les applications, d'appliquer les correctifs de sécurité sans délai excessif et de donner la priorité aux services accessibles depuis Internet.
Les applications inutilisées doivent être supprimées ou désactivées.
5. Sensibiliser les collaborateurs au phishing
Les collaborateurs sont régulièrement ciblés par des e-mails, des SMS et des appels frauduleux.
Des formations courtes et régulières doivent leur apprendre à reconnaître les demandes inhabituelles, à vérifier l'identité d'un interlocuteur et à signaler rapidement un message suspect.
Les procédures internes doivent aussi prévoir comment vérifier une demande de virement ou de modification de coordonnées bancaires.
6. Minimiser et chiffrer les données personnelles
Plus une organisation conserve de données, plus les conséquences potentielles d'une fuite peuvent être importantes.
Il convient de supprimer les informations qui ne sont plus nécessaires, de définir des durées de conservation adaptées et de chiffrer les données sensibles lorsque cela est pertinent.
Le chiffrement doit s'accompagner d'une gestion rigoureuse des clés et des autorisations d'accès.
7. Contrôler la sécurité des sous-traitants
Les prestataires peuvent accéder à des informations sensibles ou héberger des applications critiques. Leur niveau de sécurité doit donc être évalué.
Prévoyez des clauses contractuelles adaptées, encadrez les accès techniques, vérifiez les mesures de protection et exigez une notification rapide des incidents.
La sécurité de la chaîne de sous-traitance fait partie intégrante de la protection des données de l'entreprise.
8. Préparer une procédure de réponse à incident
Une entreprise doit savoir qui contacter et quelles mesures appliquer dès la découverte d'une fuite.
La procédure doit prévoir l'isolement des systèmes compromis, la préservation des preuves, l'évaluation des données exposées, la communication de crise et la remise en service sécurisée.
Les sauvegardes doivent être régulières, isolées lorsque nécessaire et testées. Il faut également identifier les personnes chargées de décider des actions prioritaires.
Enfin, en cas de violation de données personnelles présentant un risque pour les droits et libertés des personnes, la notification à la CNIL doit être réalisée dans les meilleurs délais et, si possible, dans les 72 heures après la prise de connaissance de l'incident. Si le risque est élevé, les personnes concernées doivent également être informées, sous réserve des exceptions prévues par le RGPD.
Référence : CNIL — Notifier une violation de données personnelles.
Comment savoir si vos données ont fait l'objet d'une fuite ?
Les particuliers comme les professionnels peuvent utiliser des outils permettant de vérifier si certaines informations figurent dans des fuites connues.
Bonjour la fuite
Bonjour la fuite est un site indépendant qui recense des fuites de données touchant des organismes français. Il fournit des informations sur les incidents répertoriés et sur les données susceptibles d'avoir été exposées.
Selon le relevé effectué le 6 octobre 2026, le site recensait 588 fuites. Ce chiffre est susceptible d'évoluer et doit être actualisé au moment de la publication.
Have I Been Pwned
Have I Been Pwned est un service gratuit, disponible en anglais, qui permet de vérifier si une adresse e-mail apparaît dans des fuites de données répertoriées.
L'absence de résultat ne garantit toutefois pas qu'aucune donnée n'a été exposée : toutes les fuites ne sont pas nécessairement connues ou référencées.
Que faire si vos données ont fuité ?
Si vous pensez être concerné par une fuite de données, plusieurs réflexes sont à adopter :
-
Changez les mots de passe concernés, ainsi que ceux réutilisés sur d'autres services.
-
Activez l'authentification multifacteur dès que possible.
-
Surveillez vos comptes bancaires et vos opérations inhabituelles.
-
Méfiez-vous des appels, SMS et e-mails inattendus qui utilisent vos informations personnelles pour paraître crédibles.
-
Signalez toute tentative de fraude et déposez plainte si nécessaire.
En cas de doute ou d'incident, consultez les recommandations de la CNIL et les ressources de 17Cyber, le service public d'assistance aux victimes de cybermalveillance.
Qu'est-ce qu'une fuite de données personnelles
Une fuite de données personnelles correspond à une divulgation, une perte ou un accès non autorisé à des informations permettant d'identifier directement ou indirectement une personne. Elle peut résulter d'un piratage, d'une erreur humaine, d'une perte de matériel ou d'une mauvaise configuration informatique.
Que risque une entreprise en cas de fuite de données ?
Une entreprise peut subir des pertes financières, une interruption d'activité, des fraudes, une dégradation de son image et des sanctions réglementaires. Si les mesures de sécurité ou les obligations du RGPD n'ont pas été respectées, la CNIL peut notamment prononcer des sanctions financières.
Une entreprise doit-elle signaler une fuite de données à la CNIL ?
Oui, lorsque la violation présente un risque pour les droits et libertés des personnes concernées. La notification doit être effectuée dans les meilleurs délais et, si possible, dans les 72 heures après la prise de connaissance de l'incident. Toutes les violations ne nécessitent pas une notification à la CNIL, mais elles doivent être documentées en interne.
Comment protéger efficacement les données de son entreprise ?
Les priorités sont l'authentification multifacteur, la limitation des droits d'accès, la mise à jour des logiciels, la surveillance des systèmes, la sensibilisation des collaborateurs, le chiffrement des données sensibles et la préparation d'une procédure de réponse à incident.
Conclusion : anticiper les fuites de données plutôt que subir leurs conséquences
Les fuites de données en France rappellent que la cybersécurité est un enjeu opérationnel, juridique et commercial pour toutes les organisations.
Les incidents majeurs ne résultent pas toujours de techniques inédites. Des identifiants compromis, des droits d'accès trop larges, des logiciels vulnérables ou une surveillance insuffisante peuvent suffire à exposer des informations sensibles.
La priorité consiste donc à identifier les faiblesses, à appliquer les mesures de sécurité adaptées et à préparer une réponse efficace en cas d'incident.
Vous souhaitez évaluer le niveau de sécurité de votre organisation ? Les équipes Acelys peuvent vous accompagner dans le diagnostic de vos accès, de vos sauvegardes et de vos procédures de gestion des incidents afin d'identifier les actions prioritaires pour renforcer votre cybersécurité.